Комментарии пользователя .aka

11-июня-2019 вторник
Костоправы


30-апреля-2019 вторник
Ретейлеры предлагают взимать 15% со всех покупок в иностранных онлайн-магазинах.


13-марта-2019 среда
Дно Российской банковской сферы


12-декабря-2018 среда
Голосование за стандартизацию ценников в магазинах

19-апреля-2018 четверг
Замглавы Минстроя предложил заменить радиоточки в квартирах на интернет


27-января-2018 суббота
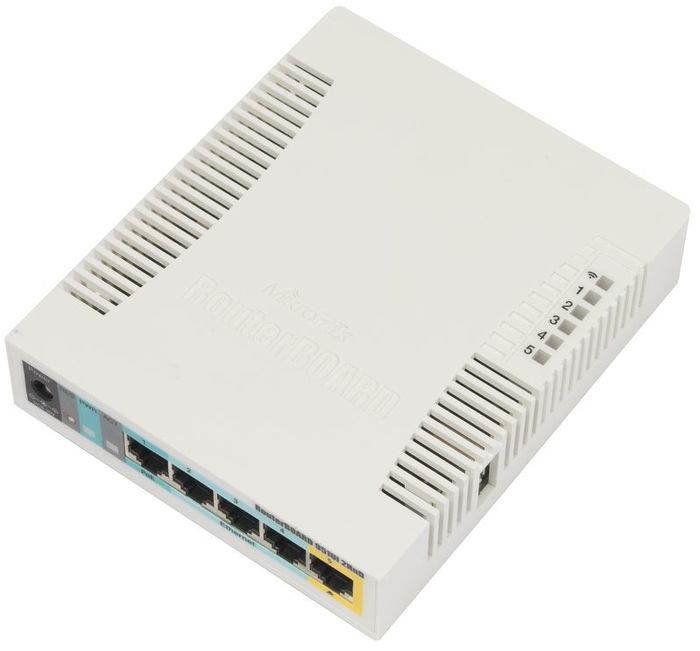
MikroTik: Пример настройки клиента PPPoE в WinBox

07-декабря-2017 четверг
Релиз дистрибутива ROSA FRESH R10

21-ноября-2017 вторник
Дистрибутив Pop!_OS для ноутбуков и ПК компании System76

30-октября-2017 понедельник
Парковка и таксист


21-июня-2017 среда
Глава Apple посетил Белый дом.


03-июня-2017 суббота
Как рождаются "вбросы"


19-апреля-2017 среда
Как нас взломали... или уносите бэкапы на флешке домой

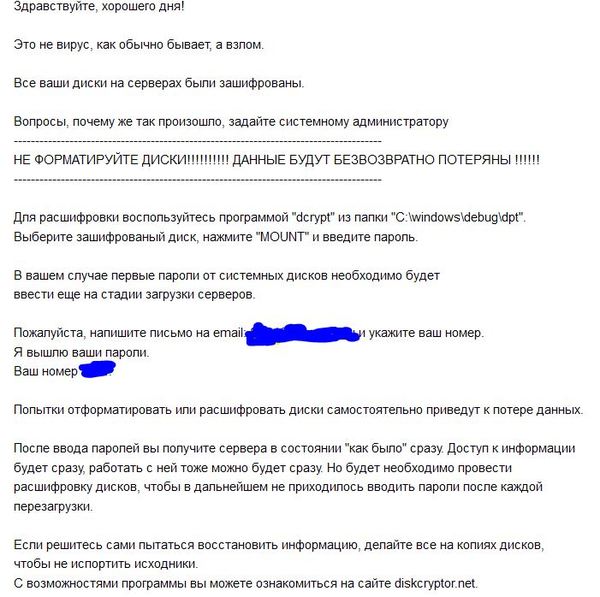
Самое интересное, наверняка стандартный порт.
Не хочешь платить 20? Заплати 90! Экономически оправдано!
Если Амиго и поставится, то только в каталог пользователя, а там он сам дурак. А еще Сетевые диски - это зло! Только ссылки, уменьшают на 50% риск шифрования шар.
Спасибо проблевался! У нас Эндпоинт стоит, однако пару раз выхватывали. Хуйня ваш каспер. Практически любой антивирь не устоит, если дыры в безопасности и элементарных правил не соблюдается.
Кстати,…
Не обязательно для маленькой конторы ставить фряху. Аппаратной MikrotikOS в их же маршрутизаторе зачастую достаточно.…
В RDP наружу ничего страшного нет, вопрос как он был реализован.
Ну какая AD в маленькой конторе?! Нахрен поднимать домен для 10 пользователей? Надо было сам сервак до конца докрутить, раз пользователи непосредственно на нём работали.
Что значит зачем? Они же в терминальных сеансах там работали? Сервер тоже ПК и так же подвержен вирусной опасности. Тут вопрос в том что, не выполнены элементарные требования безопасности.
Причём здесь обычные пользователи? Работали явно с админскими правами, да и слили их (фирму).
Ржу в голос! Этапять!
Простые НАСы умеют гораздо больше. Даже худобедный WDLiveBook в состоянии работать с правами доступа к ресурсам и ограничивать их по типу.
Более того , практически все производители НАС поставляют свои утилиты для организации бэкапов. Просто никто не занимался вопросом
127.0.0.1 ломай его, полностью!
Ебать вы.....
Нихуя, есть еще третий режим.
3. Ставлю раком всю систему.
Бро, не возможно бороться с тем, что делает стандартные операции. Каспер может бороться только с тем шифровальщиком, сигнатура которого признана вредоносным кодом и занесена в базу... Как-то так...…
Это прекрасно, но факты говорят об обратном...
но есть один нюанс, файловая система очень не любит аварийного отключения... Мы поэтому и заменили их на выносах на микротики.…
Возможно слили данные админа, возможно дыру использовали для повышения привилегий, может SAM дампнули да разобрали. Вариантов тьма. Учитывая такое состояние, не уверен что патчи ставились вовремя.…
Визин те в помощь! :))))
Все шифровальщики настроены на заражение дисков ПК, и им совершенно до лампочки ибо сканируют систему они от А до Z.…
"Т.е. символьные ссылки (которые делаются, к примеру, через mklink) видятся шифровальщиком как ссылка, а не как папка (как пользователь)?"
НЕТ!!!…
ВинРар, надо покупать. Я понимаю что мы "пираты" и всё такое, но товарищи, кругом тонны софта который люди пишут и отдают даром, давайте уважать чужой труд.…